
ย้อนรอย 'สปายแวร์' จากเงินภาษีประชาชน เครื่องมือสอดแนมในมือรัฐ
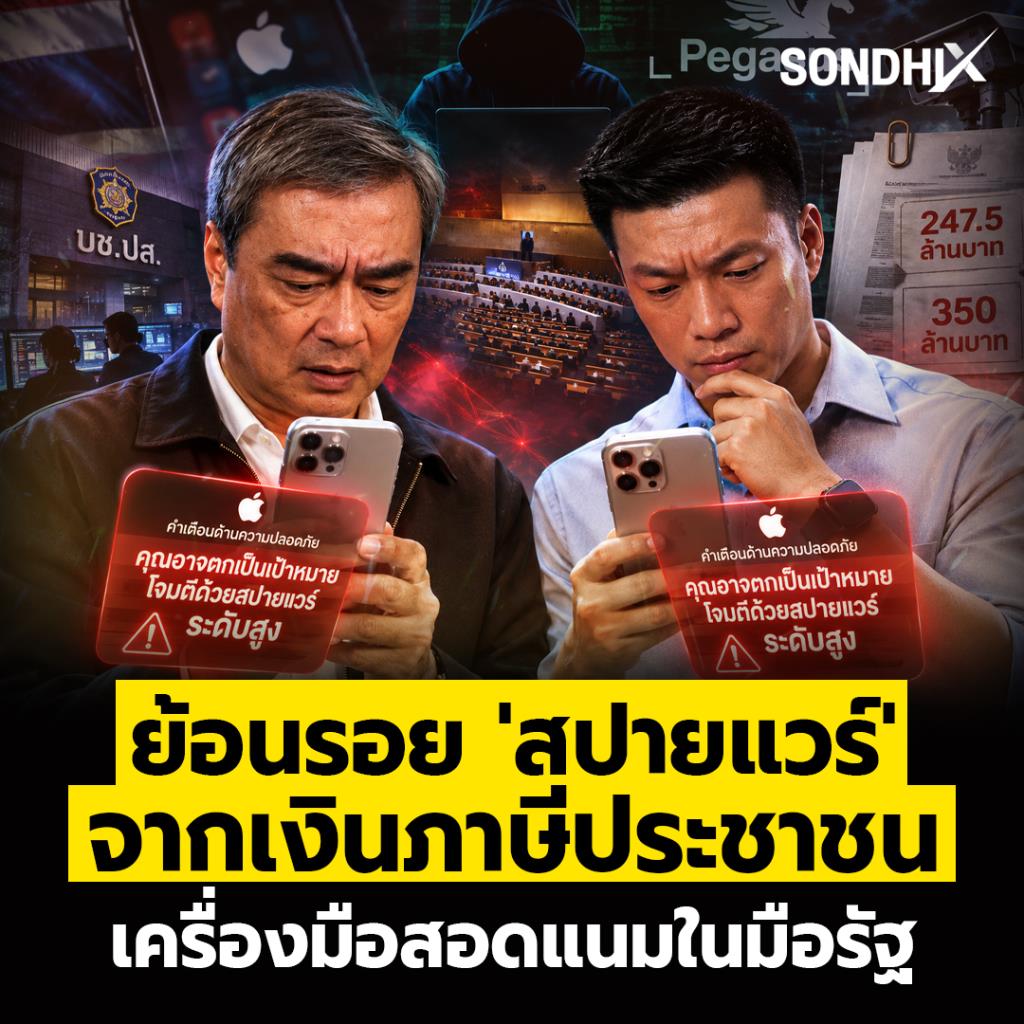
กรณี 'ณัฐพงษ์ เรืองปัญญาวุฒิ' หัวหน้าพรรคประชาชน และ 'อภิสิทธิ์ เวชชาชีวะ' หัวหน้าพรรคประชาธิปัตย์ ได้รับคำเตือนจาก Apple ว่าอาจตกเป็นเป้าหมายโจมตีด้วยสปายแวร์ระดับสูง จุดกระแสคำถามถึงการใช้เทคโนโลยีสอดแนมในประเทศไทยอีกครั้ง
สิ่งที่ทำให้เหตุการณ์ครั้งนี้มีนัยทางการเมืองมากกว่าการโจมตีทางไซเบอร์ทั่วไป คือสถานะของผู้ได้รับคำเตือนทั้งสองคน ซึ่งเป็นผู้นำฝ่ายค้านที่มีบทบาทตรวจสอบฝ่ายบริหาร และกำลังเข้าสู่ช่วงเวลาที่การเมืองในสภามีความเข้มข้นจากการเตรียมอภิปรายไม่ไว้วางใจรัฐบาล จึงหลีกเลี่ยงไม่ได้ที่สังคมจะตั้งข้อสังเกตถึงความเชื่อมโยงระหว่างการโจมตีทางดิจิทัลกับบรรยากาศทางการเมือง
แม้จนถึงขณะนี้ยังไม่มีหลักฐานยืนยันว่าใครอยู่เบื้องหลัง หรือโทรศัพท์ทั้งสองเครื่องถูกเจาะระบบสำเร็จแล้วหรือไม่ แต่เพียงการแจ้งเตือนดังกล่าวก็เพียงพอที่จะทำให้ประเด็นความปลอดภัยทางดิจิทัลขยับขึ้นมาเป็นเรื่องของความมั่นคงทางการเมืองและสิทธิเสรีภาพ
ประเด็นดังกล่าวไม่อาจเป็นเรื่องที่มองข้ามได้ โดยย้อนกลับไปในปี 2565 รายงานของ Citizen Lab ร่วมกับ iLaw และ DigitalReach ตรวจพบหลักฐานทางนิติวิทยาศาสตร์ว่า มีบุคคลในประเทศไทยอย่างน้อย 30 คนตกเป็นเป้าหมายหรือได้รับผลกระทบจาก Pegasus ระหว่างเดือนตุลาคม 2563 ถึงพฤศจิกายน 2564 โดยส่วนใหญ่เป็นนักกิจกรรม นักวิชาการ และบุคคลที่เกี่ยวข้องกับการเคลื่อนไหวทางการเมืองและภาคประชาสังคม
นับเป็นหลักฐานสำคัญที่ยืนยันว่าการใช้สปายแวร์ระดับสูงเกิดขึ้นในประเทศไทยจริง
ขณะเดียวกัน ข้อมูลการจัดซื้อ Pegasus ของกองบัญชาการตำรวจปราบปรามยาเสพติด (บช.ปส.) ด้วยงบประมาณปี 2557 วงเงิน 247.5 ล้านบาท ยิ่งทำให้คำถามเรื่องการครอบครองเทคโนโลยีสอดแนมของรัฐมีน้ำหนักมากขึ้น โดยข้อมูลที่สำนักงานตำรวจแห่งชาติเคยชี้แจงต่อศาลปกครองระบุว่า ระบบดังกล่าวถูกนำมาใช้ในการปราบปรามยาเสพติด และยุติการใช้งานตั้งแต่เดือนตุลาคม 2563 เนื่องจากไม่มีงบประมาณบำรุงรักษา
นอกจากนี้ ในการพิจารณางบประมาณปี 2566 ยังมีโครงการจัดหาระบบรวบรวมและประมวลผลข่าวกรองชั้นสูงของ บช.ปส. วงเงิน 350 ล้านบาท ซึ่งถูกตั้งข้อสังเกตว่ามีคุณสมบัติคล้ายสปายแวร์ Pegasus ก่อนที่คระกรรมาธิการงบประมาณจะมีมติปรับลดงบประมาณโครงการดังกล่าว
เมื่อพิจารณาภาพรวมทั้งหมด จะเห็นว่าปัญหาไม่ได้อยู่ที่การมีหรือไม่มี Pegasus เพียงอย่างเดียว แต่อยู่ที่ระบบกำกับดูแลการใช้เทคโนโลยีสอดแนมของรัฐ ประเทศจำเป็นต้องมีเครื่องมือในการรับมือกับอาชญากรรมและภัยคุกคามที่ซับซ้อนขึ้น
แต่ในอีกด้านหนึ่งก็ต้องมีหลักประกันว่าเครื่องมือเหล่านั้นจะไม่ถูกนำมาใช้ติดตามฝ่ายตรงข้ามทางการเมือง นักข่าว นักกิจกรรม หรือประชาชนที่ใช้สิทธิเสรีภาพตามกฎหมาย เพราะหากเทคโนโลยีที่รัฐจัดซื้อด้วยภาษีประชาชนสามารถเข้าถึงชีวิตส่วนตัวของใครก็ได้ โดยปราศจากกลไกตรวจสอบที่เป็นอิสระ ย่อมกลายเป็นความเสี่ยงต่อสิทธิเสรีภาพของคนทั้งสังคม
ดังนั้น เหตุการณ์ครั้งนี้จึงเป็นโจทย์ที่รัฐบาลไม่อาจตอบเพียงว่าไม่มีส่วนเกี่ยวข้อง หรือแนะนำให้ประชาชนระมัดระวังการกดลิงก์แปลกปลอม เพราะการโจมตีระดับสูงบางรูปแบบสามารถเกิดขึ้นได้โดยไม่ต้องอาศัยความผิดพลาดของผู้ใช้
สิ่งที่สังคมต้องการคือความชัดเจนเกี่ยวกับสถานะการจัดซื้อเทคโนโลยีสอดแนมของทุกหน่วยงาน หลักเกณฑ์การอนุมัติใช้งาน ตลอดจนกลไกตรวจสอบที่สามารถทำงานได้โดยไม่ขึ้นอยู่กับผู้มีอำนาจในหน่วยงานเดียวกัน
ปม Pegasus ครั้งนี้อาจไม่ได้จบลงเพียงการตรวจสอบว่าโทรศัพท์ของผู้นำฝ่ายค้านถูกเจาะระบบสำเร็จหรือไม่ แต่กำลังเปิดประเด็นใหญ่เกี่ยวกับขอบเขตอำนาจของภาครัฐในยุคที่เทคโนโลยีสามารถเข้าถึงชีวิตส่วนตัวของประชาชนได้แทบทุกมิติ ที่สำคัญ ต้องไม่ลืมว่าการสร้างความมั่นคงของประเทศควรมาพร้อมกับการสร้างหลักประกันในทางสิทธิเสรีภาพของประชาชนให้กับประชาชน เพราะมิเช่นนั้นแล้วก็คงไม่อาจเรียกได้ว่าประเทศไทยปกครองภายใต้ระบอบประชาธิปไตยได้อย่างเต็มปาก