
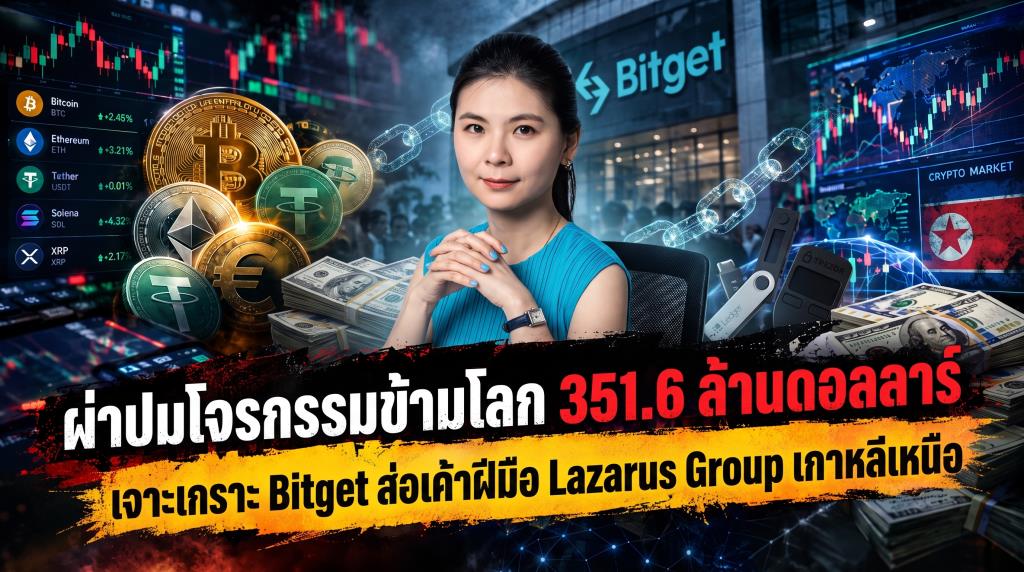
วงการคริปโทเคอร์เรนซีต้องเผชิญกับคลื่นกระแทกครั้งใหญ่อีกระลอก เมื่อแพลตฟอร์มแลกเปลี่ยนระดับโลกอย่าง Bitget ถูกลูบคมกลางอากาศ โดนเจาะระบบโครงสร้างพื้นฐานกระเป๋าเงินออนไลน์ (Hot Wallet) กวาดสินทรัพย์ดิจิทัลไปกว่า 351.6 ล้านดอลลาร์ แม้ เกรซี เฉิน (Gracy Chen) ซีอีโอหญิงจะรีบออกโรงดับไฟ ยืนยันว่ากองทุนเยียวยาของบริษัทมีเม็ดเงินมากพอที่จะอุดรอยรั่วนี้ แต่เบื้องลึกของการโจรกรรมกลับเต็มไปด้วยเงื่อนงำ ทั้งข้อสงสัยเรื่องพนักงานเกลือเป็นหนอน ไปจนถึงร่องรอยที่ชี้เป้าไปยัง Lazarus Group กลุ่มแฮกเกอร์ระดับพระกาฬที่มีรัฐบาลเกาหลีเหนือหนุนหลัง นี่ไม่ใช่แค่การแฮกธรรมดา แต่เป็นปฏิบัติการเชิงลึกที่สั่นคลอนความเชื่อมั่นของระบบการเงินดิจิทัลทั้งระบบ
เหตุการณ์ปล้นสะท้านโลกครั้งนี้ถูกตรวจพบเมื่อเวลา 18:31 น. ตามเวลาสากลเชิงพิกัด (UTC) ของวันที่ 24 กันยายน พ.ศ. 2569 ระบบรักษาความปลอดภัยของ Bitget ตรวจพบการโอนย้ายสินทรัพย์ที่ไม่ได้รับอนุญาตออกจากกระเป๋าเงินร้อนหลายรายการอย่างผิดปกติ ส่งผลให้ทางแพลตฟอร์มตอบสนองทันควันด้วยการระงับการถอนเงินทั้งหมด ตีธงระบุที่อยู่ของกระเป๋าเงินปลายทางที่รับเงินโอน พร้อมประสานงานกับหน่วยงานบังคับใช้กฎหมายและบริษัทผู้เชี่ยวชาญด้านความปลอดภัยบนบล็อกเชนทันที กระนั้น การฝากเงินและการเทรดยังคงเปิดให้บริการตามปกติ โดยแพลตฟอร์มยืนยันว่ายอดเงินของลูกค้ายังคงถูกต้องและกระเป๋าเงินเย็น (Cold Wallet) ซึ่งเป็นที่เก็บสินทรัพย์ส่วนใหญ่ยังปลอดภัย
ประเด็นที่น่าจับตาที่สุดคือวิธีการที่แฮกเกอร์ใช้เจาะเข้าสู่ระบบ ระหว่างการถ่ายทอดสดผ่านแพลตฟอร์ม X ซีอีโอของ Bitget ยอมรับว่า เหตุการณ์นี้เป็นการเจาะทะลวงเข้าสู่ระบบหรือเซิร์ฟเวอร์ของ Bitget โดยตรง แฮกเกอร์ใช้วิธีโอนเงินออกไปดื้อๆ โดยไม่ได้ใช้วิธีการตบตาหรือปลอมแปลงคำสั่งถอนเงินจากบัญชีของลูกค้า อีกทั้งยังไม่ได้ขโมยคีย์ส่วนตัว (Private Keys) ของผู้ใช้งานไป คำแถลงนี้สะท้อนให้เห็นว่าช่องโหว่อาจอยู่ในระบบการจัดการกระเป๋าเงินภายในของแพลตฟอร์มเอง
สืบเนื่องจากพฤติการณ์ดังกล่าว นำไปสู่ข้อสงสัยเกี่ยวกับพนักงานเกลือเป็นหนอน แม้ผู้บริหารสูงสุดจะพยายามลดทอนน้ำหนักของประเด็นนี้ โดยระบุว่าบริษัทประเมินความเป็นไปได้ไว้ค่อนข้างต่ำและไม่เชื่อว่าเป็นการกระทำของคนใน ทว่าทีมสืบสวนก็ยังไม่สามารถตัดประเด็นการมีส่วนรู้เห็นของพนักงานออกไปได้อย่างสิ้นเชิง โดยเฉพาะอย่างยิ่งเมื่อพิจารณาว่า Bitget มีพนักงานมากถึงราว 2,000 คน และภัยคุกคามจากคนในก็เคยสร้างบาดแผลฉกรรจ์ให้กับบริษัทบล็อกเชนและคริปโตมาแล้วหลายแห่ง
ความน่ากลัวของเหตุการณ์นี้ถูกยกระดับขึ้นไปอีกขั้น เมื่อ Bitget พุ่งเป้าความสงสัยไปที่ Lazarus Group กลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ แม้ว่าในขณะนี้จะยังไม่มีการเปิดเผยหลักฐานทางเทคนิคที่ยืนยันการเชื่อมโยงดังกล่าว แต่ประวัติศาสตร์ที่ผ่านมาของกลุ่มนี้ก็ทำให้ข้อสันนิษฐานนี้มีน้ำหนัก กลุ่ม Lazarus มีชื่อเสียงอันเลวร้ายในฐานะผู้ก่อเหตุโจรกรรมคริปโตครั้งประวัติศาสตร์หลายครั้ง รวมถึงการแฮกแพลตฟอร์ม Bybit เมื่อปี พ.ศ. 2568 ที่กวาดเงินไปมหาศาลถึง 1.4 พันล้านดอลลาร์ เป้าหมายสูงสุดของพวกเขาไม่ใช่แค่ความมั่งคั่งส่วนตัว แต่คือการหาทุนสนับสนุนระบบเศรษฐกิจของเกาหลีเหนือที่กำลังบอบช้ำจากมาตรการคว่ำบาตรทางการเงินอย่างหนักจากประชาคมโลก
สิ่งที่น่าสนใจคือ เฉิน เปิดเผยว่าตัวเธอเองก็เคยตกเป็นเหยื่อของกลุ่มนี้มาก่อน โดยเคยถูกขโมยเงินราว 80,000 ดอลลาร์จากกระเป๋าเงินส่วนตัวภายนอกระบบของ Bitget ประสบการณ์ตรงนี้อาจเป็นหนึ่งในปัจจัยที่ทำให้เธอเพ่งเล็งไปที่ Lazarus Group แม้ว่าในเชิงสืบสวน ประสบการณ์ส่วนตัวจะยังไม่ใช่หลักฐานมัดตัวผู้ก่อเหตุในครั้งนี้ก็ตาม
ในยามที่ความตื่นตระหนกกำลังก่อตัว Bitget ได้งัดไพ่ตายออกมาเพื่อเรียกความเชื่อมั่นจากนักลงทุน นั่นคือ กองทุนคุ้มครองผู้ใช้งาน (User Protection Fund) ซึ่งแพลตฟอร์มประกาศชัดเจนว่ามีขนาดใหญ่พอที่จะครอบคลุมความเสียหายทั้งหมด โดย ณ เวลาที่เกิดเหตุ กองทุนนี้มีมูลค่ามากกว่า 464 ล้านดอลลาร์ ซึ่งสูงกว่ายอดเงินที่ถูกโจรกรรมไปราว 112.4 ล้านดอลลาร์
อย่างไรก็ดี ยังคงมีคำถามตามมาว่า Bitget จะดึงเงินจากกองทุนนี้มาใช้อย่างไร การประเมินมูลค่ากองทุนอ้างอิงจากหลักเกณฑ์ใด และลูกค้าจำเป็นต้องยื่นเรื่องเรียกร้องค่าเสียหายด้วยตนเองหรือไม่ สิ่งเดียวที่แพลตฟอร์มยืนยันในเวลานี้คือ สินทรัพย์และยอดเงินในบัญชีของลูกค้ายังคงได้รับการคุ้มครองอย่างเต็มที่
โดยภาพรวม ขณะนี้ Bitget กำลังเร่งติดตามเส้นทางการเงินอย่างใกล้ชิด แม้ว่าบล็อกเชนสาธารณะจะโปร่งใสจนสามารถตามรอยการโอนเงินได้ แต่โอกาสในการยึดทรัพย์สินคืนนั้นขึ้นอยู่กับความร่วมมือจากแพลตฟอร์มแลกเปลี่ยนแห่งอื่นๆ หรือความรวดเร็วในการอายัดก่อนที่เงินเหล่านั้นจะถูกนำไปฟอกผ่านบริการอำพรางเส้นทางการเงิน สังคมนักลงทุนและผู้ประเมินความเสี่ยงทั่วโลกกำลังจับตารอคอยรายงานฉบับสมบูรณ์จาก Bitget ที่สัญญาว่าจะเปิดเผยสาเหตุของช่องโหว่และมาตรการแก้ไขภายใน 24 ชั่วโมง จนกว่ารายงานนั้นจะปรากฏ ความจริงเบื้องหลังการโจรกรรม 351.6 ล้านดอลลาร์ ทั้งประเด็นช่องโหว่ของระบบ เกลือเป็นหนอน หรือเงื้อมมือของเกาหลีเหนือ ก็ยังคงเป็นปริศนาที่รอการคลี่คลายอย่างถึงที่สุด